

_Résumé
Lorsqu’une banque intègre l’IA à ses processus de reporting réglementaire, l’une des premières questions soulevées par les équipes chargées de la sécurité informatique concerne le lieu de stockage des données. La réponse se veut généralement rassurante : les données seront hébergées dans l’Union européenne, à Francfort ou à Amsterdam, et la question semble réglée. Pourtant, savoir où elles sont stockées ne suffit pas. Il faut aussi déterminer quelles autorités peuvent légalement y accéder et sous quelle juridiction se trouvent les systèmes qui les traitent. Une distinction à laquelle les autorités de supervision et les auditeurs accordent une attention croissante.
Quelle différence entre localisation et souveraineté des données ?
- La localisation des données désigne l’endroit où elles sont physiquement stockées.
- La souveraineté des données renvoie aux juridictions dont les autorités peuvent légalement en exiger l’accès.
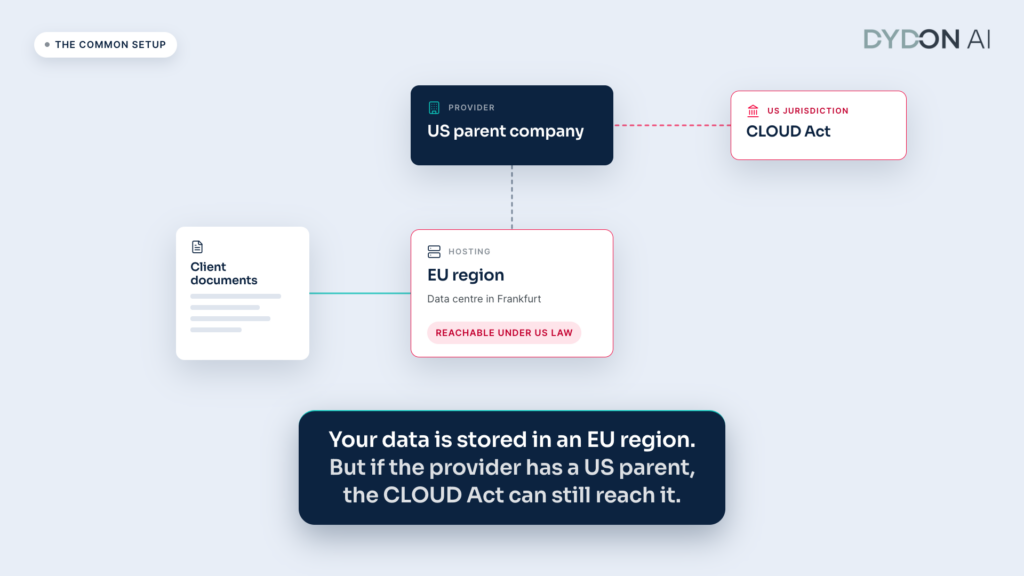
Ces deux notions sont souvent confondues, alors qu’elles recouvrent des réalités distinctes. En vertu du CLOUD Act américain, les prestataires soumis à la législation des États-Unis sont tenus de communiquer les données qu’ils détiennent ou contrôlent, qu’elles soient stockées sur le territoire américain ou à l’étranger (Département américain de la Justice, texte du CLOUD Act). Ainsi, un document hébergé à Francfort par un prestataire sous contrôle américain peut faire l’objet d’une demande de communication fondée sur le droit des États-Unis.
Ce risque n’a rien de théorique. Lors d’une audition au Sénat français en juin 2025, le directeur des affaires publiques et juridiques de Microsoft France a reconnu ne pas pouvoir garantir que les données de citoyens français hébergées dans des centres de données situés en France ne seraient jamais transmises au gouvernement américain sans l’accord des autorités françaises (Assemblée nationale, question écrite n° 10884).
Pourquoi la souveraineté des données est-elle particulièrement importante lorsque l’IA est utilisée à des fins de conformité ?
Tout tient à la nature des documents que l’IA doit analyser. Il ne s’agit pas de simples textes. Pour évaluer la conformité d’un financement à la taxonomie européenne, répondre à un questionnaire de diligence raisonnable ou vérifier qu’une politique interne respecte les dernières évolutions réglementaires, l’IA doit accéder à des dossiers de crédit, des contrats de prêt, des rapports annuels de contreparties, des politiques internes et, dans le cas des family offices, des relevés de banques dépositaires. Autant de documents parmi les plus sensibles détenus par un établissement financier.
Il faut également distinguer le traitement des données de leur stockage. Lorsqu’une IA analyse un document, celui-ci est ouvert, son contenu est extrait, puis transformé en données d’entrée et de sortie. À chacune de ces étapes, les données peuvent être exposées à de nouvelles exigences juridiques, selon les systèmes utilisés et les juridictions dont ils relèvent.
Le cadre juridique des transferts de données entre l’UE et les États-Unis est-il définitivement établi ?
Pas encore. Le 3 septembre 2025, le Tribunal de l’Union européenne a confirmé la validité du cadre de protection des données UE–États-Unis (Data Privacy Framework). Cette décision a toutefois fait l’objet d’un pourvoi devant la Cour de justice de l’Union européenne le 31 octobre 2025, enregistré sous le numéro C-703/25 P (Université de Copenhague, European Data Protection Law Review). La Cour de justice avait déjà invalidé les deux dispositifs précédents, le Safe Harbor et le Privacy Shield. Fonder une architecture de conformité appelée à durer plusieurs années sur un mécanisme de transfert de données dont la validité est encore contestée constitue donc un choix qui comporte des risques, et non une simple formalité.
Qu’est-ce que le règlement DORA change ?
Avec DORA, la souveraineté des données n’est plus seulement une question de protection des données personnelles : elle devient également un enjeu de supervision réglementaire. Les entités financières doivent tenir un registre d’informations sur leurs contrats conclus avec des prestataires tiers de services TIC (technologies de l’information et de la communication). Les autorités européennes de surveillance se sont appuyées sur ces registres pour désigner les premiers prestataires tiers critiques de services TIC (EIOPA). En novembre 2025, elles ont publié une liste de 19 prestataires, parmi lesquels figurent les principales plateformes de services cloud (PwC Legal).
DORA impose également de formaliser des stratégies de sortie pour les services TIC qui soutiennent des fonctions critiques ou importantes. Pour une banque, il est donc désormais indispensable de pouvoir documenter et justifier le choix des modèles d’IA utilisés, des infrastructures sur lesquelles ils fonctionnent et des juridictions dont ils relèvent, notamment en cas d’audit.
Comment garantir concrètement la souveraineté des données ?
La souveraineté des données ne repose pas sur des clauses contractuelles plus strictes ni sur la simple mention « souverain » accolée à un centre de données. Elle dépend avant tout de l’architecture technique mise en place.
4 questions à poser à tout fournisseur de solutions d’IA avant de lui confier vos documents :
- Une entreprise intervenant dans la chaîne de traitement relève-t-elle d’une juridiction extérieure à l’Europe ? Cela concerne notamment la société mère du fournisseur, son hébergeur et les éventuelles API de modèles d’IA externes auxquelles il fait appel.
- Le modèle d’IA fonctionne-t-il sur une infrastructure maîtrisée par le fournisseur ou chaque document est-il transmis à une API tierce ?
- Les données de chaque client sont-elles traitées dans un environnement dédié et isolé ?
- Vos données sont-elles utilisées, à un moment ou à un autre, pour entraîner ou améliorer le modèle d’IA ?
La souveraineté de vos données n’a guère de sens si vous ne pouvez pas retracer les conclusions que l’IA en tire.
Comment DYDON AI garantit-elle la souveraineté des données ?
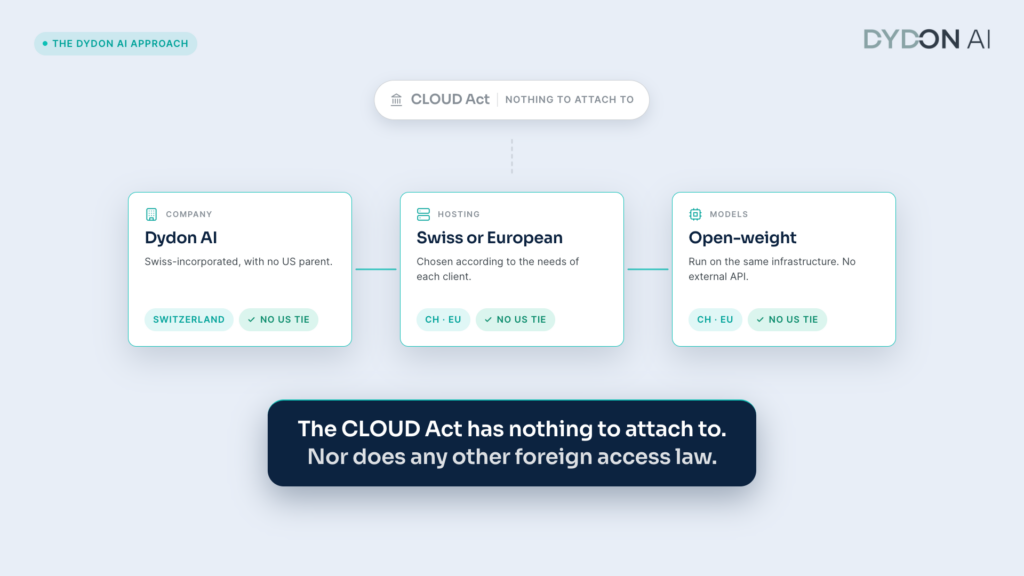
Notre plateforme repose sur un principe simple : c’est à l’IA d’aller vers les données, et non l’inverse. Ce choix se traduit par trois engagements en matière d’architecture technique.
Une entreprise suisse, un hébergement en Suisse ou en Europe, aucun acteur américain dans la chaîne de traitement. DYDON AI est une entreprise suisse, sans société mère américaine. Selon les besoins de nos clients, nos infrastructures d’hébergement sont situées en Suisse ou dans l’Union européenne. Aucune entreprise intervenant dans la chaîne de traitement n’étant soumise à la législation américaine, le CLOUD Act ne peut pas s’appliquer par l’intermédiaire d’un prestataire. Il en va de même pour les autres législations étrangères permettant d’exiger l’accès aux données en raison des liens capitalistiques d’un fournisseur.
Aucune donnée conservée en dehors de votre environnement. Nous utilisons des modèles d’IA à poids ouverts, dont les paramètres restent fixes. Ils analysent les documents et produisent des réponses sans apprendre des données traitées ni en conserver la mémoire. Les données de nos clients ne sont jamais utilisées pour entraîner les modèles. Vos documents, les données qui en sont extraites et les réponses validées sont conservés exclusivement dans un environnement dédié et isolé, sous votre contrôle. C’est également dans cet environnement que se trouve la piste d’audit. Aucune donnée n’est conservée dans un espace partagé, transmise à une API tierce ou enregistrée dans les journaux d’un fournisseur sur une infrastructure étrangère.
Des modèles à poids ouverts exécutés sur une infrastructure européenne. Tous les documents sont traités sur une infrastructure relevant d’une juridiction européenne, sans recours à une API de modèle d’IA externe. Si l’établissement le souhaite, notre plateforme peut également être déployée directement dans son propre environnement informatique.
Parlons de votre projet
Chaque établissement ou organisation traite des documents différents et doit respecter des exigences réglementaires qui lui sont propres. Si vous envisagez d’intégrer l’IA à vos processus de conformité ou souhaitez vérifier que votre solution actuelle vous permet réellement de garder le contrôle de vos données, nous sommes à votre disposition pour en discuter.
Présentez-nous votre situation : nous vous montrerons comment DYDON AI peut vous aider à utiliser l’IA en toute sécurité, tout en gardant la maîtrise de vos données. Contactez-nous →